Grid View
List View
Flow View
algebrica.org
Un sito di risorse per imparare la matematica
 Notiziole di .mau.
20 days ago
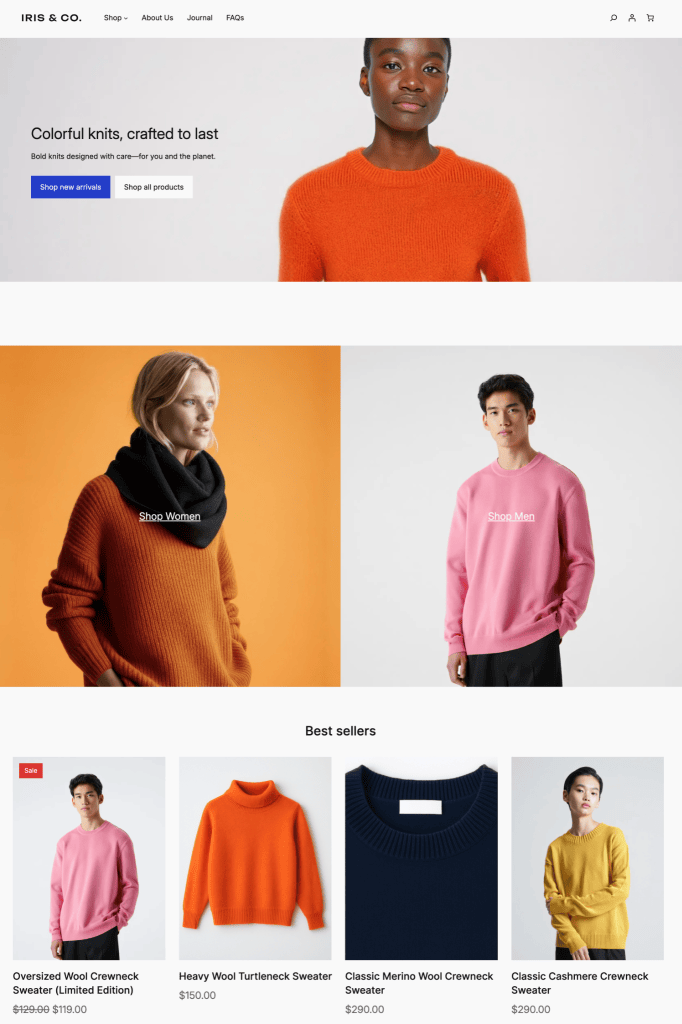
Meet Purple: A Head Start for Your Ecommerce Store
New stores on the WordPress.com Commerce plan start with Purple, a WooCommerce theme built by Woo. Its shop, product, cart, and checkout designs work together, giving you a storefront to make your own.
 WordPress.com Blog
20 days ago
How to Monetize a Blog Without Turning It Into a Job
Want your blog to cover its own costs without becoming another job? Start small with tips, affiliate links, or one digital download—and stop whenever you reach “enough.”
WordPress.com Blog
20 days ago
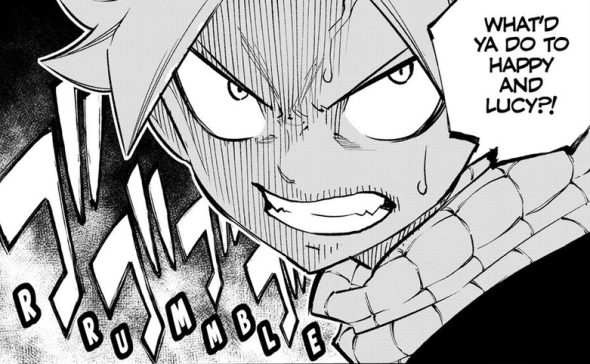
Fairy Tail RE:FANTASIA Chapter 07 Manga Review (Erased #FairyTail)
<p>Fairy Tail RE:FANTASIA Chapter 07 Manga Review Review SPOILER Summary/Synopsis: A pleased Juvia joins Gray, who gets uncomfortable with her clinging to him. Elsewhere, Erza decides that Clean could be used to fuel their magic four-wheel vehicle due to the nature of Clean’s magic. At the giant lacrima, Lucy examines it. Inside a lacrima, Laxus […]</p>
<p>The post <a href="https://anime.astronerdboy.com/2026/09/fairy-tail-refantasia-chapter-07-manga-review.html">Fairy Tail RE:FANTASIA Chapter 07 Manga Review (Erased #FairyTail)</a> appeared first on <a href="https://anime.astronerdboy.com">AstroNerdBoy's Anime and Manga Blog</a>.</p>
 AstroNerdBoy's Anime and Manga Blog
21 days ago
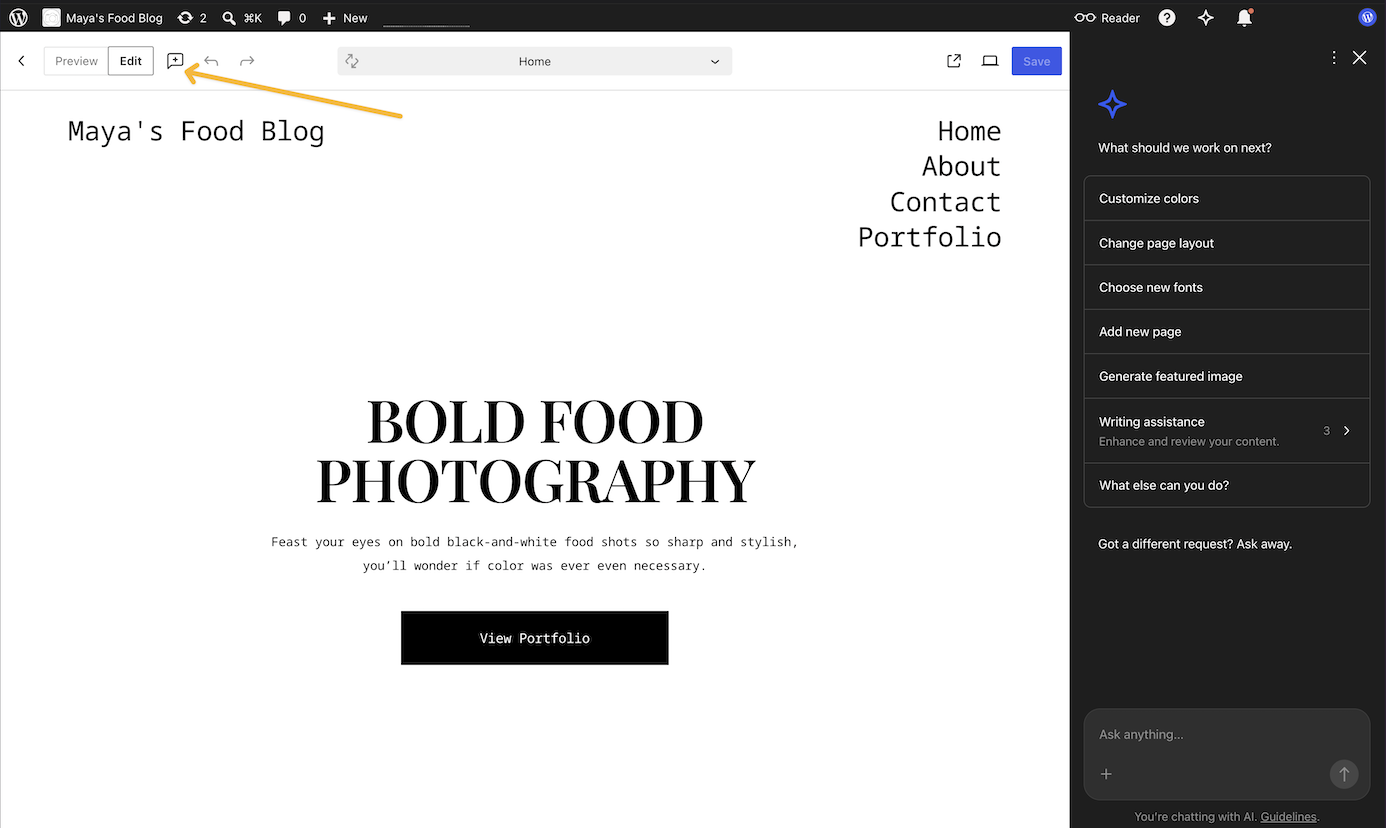
WordPress.com Changelog: Custom AI Themes and A New Video Player
See what's new on WordPress.com: a way to get an AI-generated custom theme, a redesigned video player, and various fixes across the site.
WordPress.com Blog
21 days ago
Carnevale della matematica #198: GOTO Amolamatematica
Il tema del Carnevale di questo mese, che è apparso ieri (ma avevo altro per la testa…) è “La matematica che conta”, e Daniela Molinari l’ha approntato. Buona lettura! Ultimo aggiornamento: 2026-09-15 16:30
Notiziole di .mau.
21 days ago
L'UE limiterà l'accesso ai social media prima dei 15 anni. Il nuovo “EU KIDS Act” imporrebbe a TikTok e Instagram di creare account più sicuri per gli utenti più giovani.
Giovedì prossimo, la Commissione europea proporrà nuove norme per limitare l'accesso dei minori ai social media e alle piattaforme di condivisione video prima del compimento dei 15 anni, secondo quanto emerge da documenti preparatori visionati da POLITICO e da una fonte a conoscenza della questione.
https://www.politico.eu/article/eu-to-propose-new-legislation-on-minors-protection-on-thursday/
 Informa Pirata: informazione e notizie – Telegram
21 days ago
Due articoli sul caso Revolut.
Il primo di ieri, con l'inizio della storia: https://www.cybersecurity360.it/news/revolut-dati-esposti-dopo-una-falsa-richiesta-governativa-il-limite-della-fiducia-digitale/
L'ultimo di oggi con ciò che si conosce finora, tra IOC e possibili cause:
https://www.cybersecurity360.it/nuove-minacce/revolut-violati-dati-alto-profilo-la-pista-porta-al-viminale/
Informa Pirata: informazione e notizie – Telegram
21 days ago
Dear Duolingo: How do I practice my language as an introvert?
Here are 6 tips for building your language skills at your own pace!
 Duolingo Blog
21 days ago
Perché le megacorporation della IA vogliono far sembrare la IA così pericolosa? E qual è questo pericolo? Come MISURATE il rischio che una AI stermini il genere umano, di preciso? Perché nel momento in cui create un’autorità incaricata di giudicare questo…
Informa Pirata: informazione e notizie – Telegram
21 days ago
Taci, l’orologio ti ascolta. Il testo della puntata del 14 settembre 2026 del podcast Il Disinformatico
Il mito del telefonino che ascolta ogni conversazione e la manda a qualche servizio globale di sorveglianza sta per essere sostituito. Al posto di questa falsa credenza rischia di arrivare una realtà concreta e documentata di ascolto e registrazione costante, non attraverso lo smartphone ma tramite altri dispositivi meno visibili.
https://attivissimo.me/podcast-rsi-zitto-lorologio-ti-ascolta/
Informa Pirata: informazione e notizie – Telegram
21 days ago
Intelligenze distruttive, pericoli reali. Il nuovo post di Cassandra
Si è fatto un gran parlare dei pericoli legati alla creazione di intelligenze artificiali autoevolventi. Ma siamo sicuri che non siano (anche) armi di “distrazione” di massa?
https://buttondown.com/cassandra/archive/cassandra-crossing-693-intelligenze-distruttive/
Informa Pirata: informazione e notizie – Telegram
21 days ago
Troppo italiano? Il caso della fuga di dati che ha coinvolto Revolut potrebbe essere decisamente più grosso di quanto emerso inizialmente.
Il threat actor che utilizza il nome IAmNotAVillain sostiene infatti che l'infrastruttura governativa utilizzata per ottenere i dati da Revolut sarebbe riconducibile alle forze dell'ordine italiane.
Secondo la sua versione, l'operazione sarebbe durata addirittura sei mesi. Durante questo periodo gli attaccanti avrebbero avuto accesso a sistemi utilizzati dalle autorità italiane e li avrebbero sfruttati per inoltrare a Revolut richieste di informazioni che, dal punto di vista della fintech, apparivano autentiche.
Se questa ricostruzione fosse confermata, cambierebbe parecchio la prospettiva dell'incidente
https://internet-forum.it/d/5232-avete-presente-revolut
Informa Pirata: informazione e notizie – Telegram
21 days ago
Non è un Paese per Autori
C’è anche il video
 La Voce della Ribellione™
21 days ago
Bloccato in autostrada
Non è stato banale
Notiziole di .mau.
21 days ago

Trunk & Tidbits, August 2026
Welcome to the 29th edition of Trunks & Tidbits!
Releases
In August, we released Mastodon 4.7, which focuses entirely on technical improvements that are not visible by users. If you are a Fediverse implementer, our release blog post will likely be useful to you to understand the new features we implemented on the ActivityPub side.
As of this publication date, our latest supported releases are 4.7.1, 4.6.7, 4.5.17 and 4.4.24. Those releases contain security fixes and we advise all admins to update to them.
Mastodon 5.0, our next version, is shaping up quickly. We published a first blog post explaining the big interface changes that it will contain, and you can expect more news about it soon!
Backend & Web
In August 2026 we reviewed and merged 197 Pull Requests (132 with translation and dependency updates removed) from 11 contributors.
While some of the team were enjoying their summer break, others were working hard on preparing our next release.
Our front end team is focused on implementing the new Mastodon 5.0 interface changes. Those are not yet visible (even when running the nightly releases) as they are still being worked on, but they should start to appear on your screens in a few weeks.
Work is continuing in stabilising Fediscoverer to make it production-ready and allow admins to start benefitting from Fediscovery.
This started a few months ago, but we finally finished rolling our our custom Rails / Vite integration, which is simpler and uses less resources
—
PR #40004
(by
jhbabon)
As part of other work, there can now be rare cases where remote account handles might become invalid after a rename. Those accounts are now indicated as such in the REST API and in the web interface.
—
PR #40045
(by
ClearlyClaire)
Search queries that are very wide and might return far too many results are now blocked in order to not cause unbounded load on ElasticSearch
—
PR #40196
(by
Gargron)
To help us understand better which features in Mastodon are popular or effective, we now count—anonymously, of course—which feature led to a user following another user, e.g. how many times users click “Follow” from the search results or from collections
—
PR #40226
(by
Gargron)
—
PR #40258
(by
Gargron)
—
PR #40340
(by
Gargron)
We started an experiment to change how account deletion is federated, by keeping track of (an over-approximation of) which servers have seen each local account. This information is stored in a bloom filter, and used on account deletion to send deletion notices only to servers that already know of the account (plus a few others, as this is an approximation), greatly limiting the generated workload and network traffic.
—
PR #40283
(by
ClearlyClaire)
Android & iOS
On iOS, we released 2026.07 to fix a security issue when using the “Open in Mastodon” feature on links that are not Mastodon URLs.
Version 2.13.3 of our Mastodon for Android app has been released, with a few bug fixes.
Work is in progress to update both apps to our upcoming designs and we expect to be able to share more about this soon!
Thanks
Thanks for reading! If you’re excited about what we’re working on, would you consider supporting us with a small, recurring donation?
Thank you for supporting Mastodon
We develop and maintain the free and open source software that powers the social web. There is no capital behind this — we rely entirely on your support.
Donate to the project
View our sponsors
 Mastodon Blog
21 days ago
Perché le megacorporation della IA vogliono far sembrare la IA così pericolosa? E qual è questo pericolo?
Come MISURATE il rischio che una AI stermini il genere umano, di preciso?
Perché nel momento in cui create un’autorità incaricata di giudicare questo rischio, prima o poi qualcuno dovrà dire che la AI A presenta un rischio maggiore della AI B. E allora bisognerà capire perché una presenta, diciamo, un rischio del 12% e l’altra del 14%.
Come lo avete calcolato?
https://keinpfusch.net/ancora-sull-ai
Informa Pirata: informazione e notizie – Telegram
21 days ago
👩🦯 La Silicon Valley pensa alla disabilità solo se fa notizia agli occhi di chi le disabilità non ce le ha
Robert Kingett è uno scrittore cieco: in uno dei suoi ultimi pezzi fa notare come la Silicon Valley cerchi di risolvere i problemi di disabilità con soluzioni ipercomplesse e ipercostose (che raramente passano la fase di prototipizzazione) perché fan gola ai capitali di ventura, mentre utilizzare una banale rampa o testi descrittivi sui siti non è calcolato perché non fan notizia.
"Sono fantasie individualiste. [...] La Silicon Valley spenderebbe milioni per sviluppare un guanto che traduca (male) il linguaggio dei segni in audio, ma non spenderebbe 10 minuti ad aggiungere un testo alternativo per descrivere le immagini".
Questa logica fa passare il messaggio che, comprando abbastanza accessori, si può comprare il proprio diritto di partecipare alla società. Tuttavia, sottolinea, la società dovrebbe di base essere progettata per includere tutte le persone - senza esoscheletri o qualsivoglia marchingegno ipertecnologico
https://sightlessscribbles.com/posts/disability-dongle/
#Riflessione
@EticaDigitale
Informa Pirata: informazione e notizie – Telegram
22 days ago
Violazione Revolut: il post dell'attivista Lyudmyla Kozlovska su X La violazione di Revolut è una conseguenza della militarizzazione della cultura della conformità costruita sulle regole di Financial Action Task Force: raccogli tutto su ogni cliente, poi…
Informa Pirata: informazione e notizie – Telegram
22 days ago
Violazione Revolut: il post dell'attivista Lyudmyla Kozlovska su X
La violazione di Revolut è una conseguenza della militarizzazione della cultura della conformità costruita sulle regole di Financial Action Task Force: raccogli tutto su ogni cliente, poi FIDATI e consegnalo a chiunque scriva da un dominio governativo.
Il caso Revolut dimostra come i dati di cittadini ed entità occidentali siano esposti alla militarizzazione attraverso canali di forze dell'ordine. In questo caso, passaporti, selfie, dichiarazioni e intere storie di transazioni sono svaniti con una sola email.
Per quattro anni ODFoundation ha documentato e testimoniato davanti a istituzioni occidentali su come i dati KYC, le "informazioni di intelligence" e i registri di trasparenza vengano militarizzati da regimi autoritari e dai loro proxy.
Noi lo chiamiamo repressione finanziaria transnazionale.
Oggi, proprio perché la maggior parte dei paesi del mondo sono autoritari e coprono, ospitano e utilizzano gruppi criminali come proxy, non possiamo continuare con il business as usual e fidarci ciecamente, concedendo accesso ai nostri dati nella speranza di un uso legittimo come propone il FATF.
Nel digitale, nulla è più prezioso dei dati di cittadini ed entità.
Le protezioni della privacy per pagamenti e comunicazioni devono rimanere lo standard aureo come rimedi, non essere criminalizzate o stigmatizzate, come promosso da FATF, Europol o INTERPOL.
Per questo l'attuazione della risoluzione OSCE contro la repressione finanziaria transnazionale, adottata all'Aia a luglio 2026, è urgente.
I parlamentari degli Stati partecipanti all'OSCE si sono impegnati per salvaguardie contro la militarizzazione degli strumenti AML/CFT e di cybersecurity. Revolut mostra cosa succede senza di esse.
https://x.com/LyudaKozlovska/status/2098888305139954160
Informa Pirata: informazione e notizie – Telegram
22 days ago
Revolut avvoltoio coi clienti, pollo coi cybercriminalil: l (EDIT: ci siamo sbagliati: Revolut tecnicamente non ha commesso errori) La banca ha ricevuto una richiesta di informazioni sui clienti che sembrava provenire da un'agenzia governativa legittima e l'ha evasa...
Poiché la comunicazione conteneva credenziali di autenticazione del dominio valide, è stata soddisfatta nella ragionevole convinzione che si trattasse di un'autentica richiesta di un'agenzia governativa.
Grazie a questo "errore" sono stati diffusi illecitamente:
- Dati di identità: nome completo, data di nascita, professione
- Dati di contatto: indirizzo postale, indirizzo e-mail e numero di telefono
- Documenti e dati di verifica: una copia del documento di identità (passaporto e/o patente di guida) e un'immagine di verifica facciale (il selfie fornito per la verifica). (Sempbrerebbe che nessun dato di telemetria facciale biometrica sia stato coinvolto o compromesso)
- Dati finanziari: estratti conto (inclusi IBAN, stato del conto, data di apertura, numero di riferimento del portafoglio), registri dei prelievi e cronologia completa delle transazioni (incluso Bitcoin)
https://www.hdblog.it/sicurezza/articoli/n670298/revolut-data-breach-finta-richiesta-governativa/
Informa Pirata: informazione e notizie – Telegram
22 days ago
Scrivere senza rumore: Noblogo e WriteFreely
Tra i nodi della rete Devol c'è un posto pensato solo per scrivere. Si chiama Noblogo, ed è la prova che si può stare nel fediverso anche fuori dal flusso infinito di post e notifiche.
Noblogo: il tuo piano B(log)
Noblogo è un progetto di blogging
 devol, smontiamo le BIg Tech, costruiamo il fediverso
22 days ago
How Fyxer built an AI executive assistant people trust
Fyxer uses OpenAI models, fine-tuning, memory, and real user feedback to organize inboxes and draft emails in each user’s voice.
 OpenAI News
22 days ago
#GarantePrivacy - Consulta le risposte alle domande più frequenti in tema di Scuola e protezione dei dati personali (versione aggiornata)
La versione aggiornata del vademecum “La scuola a prova di privacy” affronta le tematiche connesse al trattamento dei dati personali nelle istituzioni scolastiche, anche alla luce dei nuovi strumenti di intelligenza artificiale
https://gpdp.it/temi/scuola
Informa Pirata: informazione e notizie – Telegram
22 days ago
Mullenweg è tornato CEO dopo che il consiglio di amministrazione ha cercato di destituirlo
Ricordate di Mullenweg? Quello che ha usato parole molto dure nei confronti di WP Engine? Appena due giorni dopo che il consiglio di amministrazione lo aveva sospeso dalla carica di amministratore delegato, è tornato ufficialmente a guidare Automattic in qualità di... amministratore delegato!
https://www.theverge.com/tech/994087/matt-mullenweg-automattic-ceo-return
Informa Pirata: informazione e notizie – Telegram
22 days ago
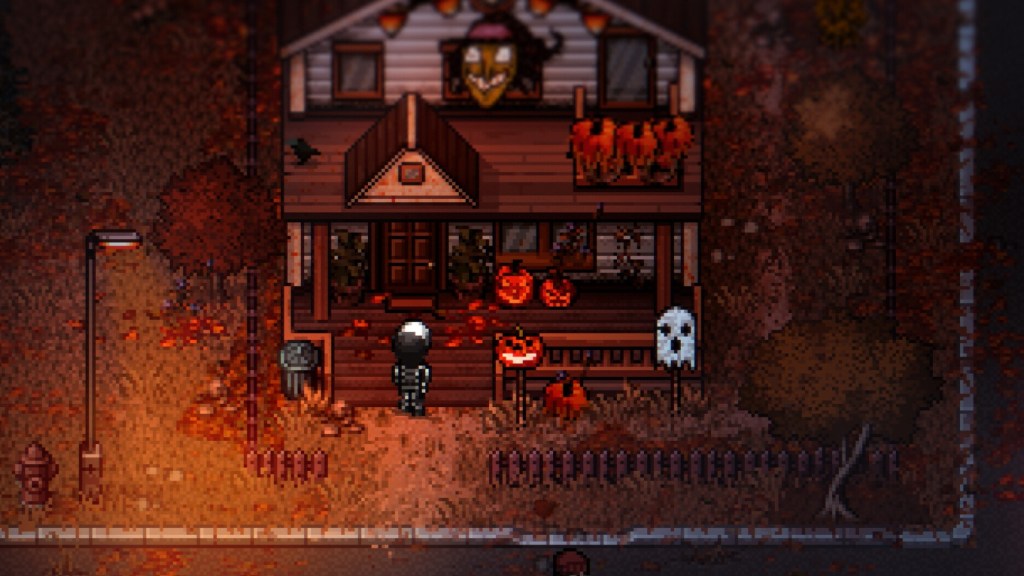
13 Best Cozy Horror Games That Mess With Your Mind (in 2026)
Cozy horror games are the strangest genre mashup but somehow it works. Here are 13 cozy psychological horror games that will unsettle you without jump scares.
13 Best Cozy Horror Games That Mess With Your Mind (in 2026) appeared first on Her Cozy Gaming.
 Her Cozy Gaming
22 days ago
Chess.com ha subito una fuga dei dati di 7,3 milioni di utenti, ma questo sembra proprio scraping
Un file di 15,5 GB contenente oltre 7,3 milioni di record di utenti di chess.com è apparso questa settimana su due forum dedicati alle fughe di dati, gratuitamente, senza richiesta di riscatto, semplicemente distribuito.
L'analisi tecnica di Ransomnews conferma che i dati sono reali e recenti. Ciò che non è, stando alle prove, è un attacco hacker.
https://ransomnews.com/chess-com-leak-7-million-2026/
Informa Pirata: informazione e notizie – Telegram
22 days ago
Buongiornoooo ☕
 Le Faccine Di Francy E Trilly
22 days ago
MAO 24 (Some Answers #アニメMAO)
<p>MAO 24 Review SPOILER Summary/Synopsis Natsuno arrives at an obliterated village, masked as a landslide. She gets attacked by people possessed by ayakashi. However, she is forced to flee. She seeks aide from Kamon, who owes her a favor from the assault on Shiranui’s temple. She explains about a group of traveling performers and the […]</p>
<p>The post <a href="https://anime.astronerdboy.com/2026/09/mao-24.html">MAO 24 (Some Answers #アニメMAO)</a> appeared first on <a href="https://anime.astronerdboy.com">AstroNerdBoy's Anime and Manga Blog</a>.</p>
AstroNerdBoy's Anime and Manga Blog
22 days ago
E se Pangram dicesse che i miei testi sono generati dall’IA?
Non penso capiterà, ma in fin dei conti non è un mio problema.
Notiziole di .mau.
22 days ago
algebrica.org
Un sito di risorse per imparare la matematica
Notiziole di .mau.
20 days ago
Meet Purple: A Head Start for Your Ecommerce Store
New stores on the WordPress.com Commerce plan start with Purple, a WooCommerce theme built by Woo. Its shop, product, cart, and checkout designs work together, giving you a storefront to make your own.
WordPress.com Blog
20 days ago
How to Monetize a Blog Without Turning It Into a Job
Want your blog to cover its own costs without becoming another job? Start small with tips, affiliate links, or one digital download—and stop whenever you reach “enough.”
WordPress.com Blog
20 days ago
Fairy Tail RE:FANTASIA Chapter 07 Manga Review (Erased #FairyTail)
<p>Fairy Tail RE:FANTASIA Chapter 07 Manga Review Review SPOILER Summary/Synopsis: A pleased Juvia joins Gray, who gets uncomfortable with her clinging to him. Elsewhere, Erza decides that Clean could be used to fuel their magic four-wheel vehicle due to the nature of Clean’s magic. At the giant lacrima, Lucy examines it. Inside a lacrima, Laxus […]</p>
<p>The post <a href="https://anime.astronerdboy.com/2026/09/fairy-tail-refantasia-chapter-07-manga-review.html">Fairy Tail RE:FANTASIA Chapter 07 Manga Review (Erased #FairyTail)</a> appeared first on <a href="https://anime.astronerdboy.com">AstroNerdBoy's Anime and Manga Blog</a>.</p>
AstroNerdBoy's Anime and Manga Blog
21 days ago
WordPress.com Changelog: Custom AI Themes and A New Video Player
See what's new on WordPress.com: a way to get an AI-generated custom theme, a redesigned video player, and various fixes across the site.
WordPress.com Blog
21 days ago
Carnevale della matematica #198: GOTO Amolamatematica
Il tema del Carnevale di questo mese, che è apparso ieri (ma avevo altro per la testa…) è “La matematica che conta”, e Daniela Molinari l’ha approntato. Buona lettura! Ultimo aggiornamento: 2026-09-15 16:30
Notiziole di .mau.
21 days ago
L'UE limiterà l'accesso ai social media prima dei 15 anni. Il nuovo “EU KIDS Act” imporrebbe a TikTok e Instagram di creare account più sicuri per gli utenti più giovani.
Giovedì prossimo, la Commissione europea proporrà nuove norme per limitare l'accesso dei minori ai social media e alle piattaforme di condivisione video prima del compimento dei 15 anni, secondo quanto emerge da documenti preparatori visionati da POLITICO e da una fonte a conoscenza della questione.
https://www.politico.eu/article/eu-to-propose-new-legislation-on-minors-protection-on-thursday/
Informa Pirata: informazione e notizie – Telegram
21 days ago
Due articoli sul caso Revolut.
Il primo di ieri, con l'inizio della storia: https://www.cybersecurity360.it/news/revolut-dati-esposti-dopo-una-falsa-richiesta-governativa-il-limite-della-fiducia-digitale/
L'ultimo di oggi con ciò che si conosce finora, tra IOC e possibili cause:
https://www.cybersecurity360.it/nuove-minacce/revolut-violati-dati-alto-profilo-la-pista-porta-al-viminale/
Informa Pirata: informazione e notizie – Telegram
21 days ago
Dear Duolingo: How do I practice my language as an introvert?
Here are 6 tips for building your language skills at your own pace!
Duolingo Blog
21 days ago
Perché le megacorporation della IA vogliono far sembrare la IA così pericolosa? E qual è questo pericolo? Come MISURATE il rischio che una AI stermini il genere umano, di preciso? Perché nel momento in cui create un’autorità incaricata di giudicare questo…
Informa Pirata: informazione e notizie – Telegram
21 days ago
Taci, l’orologio ti ascolta. Il testo della puntata del 14 settembre 2026 del podcast Il Disinformatico
Il mito del telefonino che ascolta ogni conversazione e la manda a qualche servizio globale di sorveglianza sta per essere sostituito. Al posto di questa falsa credenza rischia di arrivare una realtà concreta e documentata di ascolto e registrazione costante, non attraverso lo smartphone ma tramite altri dispositivi meno visibili.
https://attivissimo.me/podcast-rsi-zitto-lorologio-ti-ascolta/
Informa Pirata: informazione e notizie – Telegram
21 days ago
Intelligenze distruttive, pericoli reali. Il nuovo post di Cassandra
Si è fatto un gran parlare dei pericoli legati alla creazione di intelligenze artificiali autoevolventi. Ma siamo sicuri che non siano (anche) armi di “distrazione” di massa?
https://buttondown.com/cassandra/archive/cassandra-crossing-693-intelligenze-distruttive/
Informa Pirata: informazione e notizie – Telegram
21 days ago
Troppo italiano? Il caso della fuga di dati che ha coinvolto Revolut potrebbe essere decisamente più grosso di quanto emerso inizialmente.
Il threat actor che utilizza il nome IAmNotAVillain sostiene infatti che l'infrastruttura governativa utilizzata per ottenere i dati da Revolut sarebbe riconducibile alle forze dell'ordine italiane.
Secondo la sua versione, l'operazione sarebbe durata addirittura sei mesi. Durante questo periodo gli attaccanti avrebbero avuto accesso a sistemi utilizzati dalle autorità italiane e li avrebbero sfruttati per inoltrare a Revolut richieste di informazioni che, dal punto di vista della fintech, apparivano autentiche.
Se questa ricostruzione fosse confermata, cambierebbe parecchio la prospettiva dell'incidente
https://internet-forum.it/d/5232-avete-presente-revolut
Informa Pirata: informazione e notizie – Telegram
21 days ago
Non è un Paese per Autori
C’è anche il video
La Voce della Ribellione™
21 days ago
Bloccato in autostrada
Non è stato banale
Notiziole di .mau.
21 days ago
Trunk & Tidbits, August 2026
Welcome to the 29th edition of Trunks & Tidbits!
Releases
In August, we released Mastodon 4.7, which focuses entirely on technical improvements that are not visible by users. If you are a Fediverse implementer, our release blog post will likely be useful to you to understand the new features we implemented on the ActivityPub side.
As of this publication date, our latest supported releases are 4.7.1, 4.6.7, 4.5.17 and 4.4.24. Those releases contain security fixes and we advise all admins to update to them.
Mastodon 5.0, our next version, is shaping up quickly. We published a first blog post explaining the big interface changes that it will contain, and you can expect more news about it soon!
Backend & Web
In August 2026 we reviewed and merged 197 Pull Requests (132 with translation and dependency updates removed) from 11 contributors.
While some of the team were enjoying their summer break, others were working hard on preparing our next release.
Our front end team is focused on implementing the new Mastodon 5.0 interface changes. Those are not yet visible (even when running the nightly releases) as they are still being worked on, but they should start to appear on your screens in a few weeks.
Work is continuing in stabilising Fediscoverer to make it production-ready and allow admins to start benefitting from Fediscovery.
This started a few months ago, but we finally finished rolling our our custom Rails / Vite integration, which is simpler and uses less resources
—
PR #40004
(by
jhbabon)
As part of other work, there can now be rare cases where remote account handles might become invalid after a rename. Those accounts are now indicated as such in the REST API and in the web interface.
—
PR #40045
(by
ClearlyClaire)
Search queries that are very wide and might return far too many results are now blocked in order to not cause unbounded load on ElasticSearch
—
PR #40196
(by
Gargron)
To help us understand better which features in Mastodon are popular or effective, we now count—anonymously, of course—which feature led to a user following another user, e.g. how many times users click “Follow” from the search results or from collections
—
PR #40226
(by
Gargron)
—
PR #40258
(by
Gargron)
—
PR #40340
(by
Gargron)
We started an experiment to change how account deletion is federated, by keeping track of (an over-approximation of) which servers have seen each local account. This information is stored in a bloom filter, and used on account deletion to send deletion notices only to servers that already know of the account (plus a few others, as this is an approximation), greatly limiting the generated workload and network traffic.
—
PR #40283
(by
ClearlyClaire)
Android & iOS
On iOS, we released 2026.07 to fix a security issue when using the “Open in Mastodon” feature on links that are not Mastodon URLs.
Version 2.13.3 of our Mastodon for Android app has been released, with a few bug fixes.
Work is in progress to update both apps to our upcoming designs and we expect to be able to share more about this soon!
Thanks
Thanks for reading! If you’re excited about what we’re working on, would you consider supporting us with a small, recurring donation?
Thank you for supporting Mastodon
We develop and maintain the free and open source software that powers the social web. There is no capital behind this — we rely entirely on your support.
Donate to the project
View our sponsors
Mastodon Blog
21 days ago
Perché le megacorporation della IA vogliono far sembrare la IA così pericolosa? E qual è questo pericolo?
Come MISURATE il rischio che una AI stermini il genere umano, di preciso?
Perché nel momento in cui create un’autorità incaricata di giudicare questo rischio, prima o poi qualcuno dovrà dire che la AI A presenta un rischio maggiore della AI B. E allora bisognerà capire perché una presenta, diciamo, un rischio del 12% e l’altra del 14%.
Come lo avete calcolato?
https://keinpfusch.net/ancora-sull-ai
Informa Pirata: informazione e notizie – Telegram
21 days ago
👩🦯 La Silicon Valley pensa alla disabilità solo se fa notizia agli occhi di chi le disabilità non ce le ha
Robert Kingett è uno scrittore cieco: in uno dei suoi ultimi pezzi fa notare come la Silicon Valley cerchi di risolvere i problemi di disabilità con soluzioni ipercomplesse e ipercostose (che raramente passano la fase di prototipizzazione) perché fan gola ai capitali di ventura, mentre utilizzare una banale rampa o testi descrittivi sui siti non è calcolato perché non fan notizia.
"Sono fantasie individualiste. [...] La Silicon Valley spenderebbe milioni per sviluppare un guanto che traduca (male) il linguaggio dei segni in audio, ma non spenderebbe 10 minuti ad aggiungere un testo alternativo per descrivere le immagini".
Questa logica fa passare il messaggio che, comprando abbastanza accessori, si può comprare il proprio diritto di partecipare alla società. Tuttavia, sottolinea, la società dovrebbe di base essere progettata per includere tutte le persone - senza esoscheletri o qualsivoglia marchingegno ipertecnologico
https://sightlessscribbles.com/posts/disability-dongle/
#Riflessione
@EticaDigitale
Informa Pirata: informazione e notizie – Telegram
22 days ago
Violazione Revolut: il post dell'attivista Lyudmyla Kozlovska su X La violazione di Revolut è una conseguenza della militarizzazione della cultura della conformità costruita sulle regole di Financial Action Task Force: raccogli tutto su ogni cliente, poi…
Informa Pirata: informazione e notizie – Telegram
22 days ago
Violazione Revolut: il post dell'attivista Lyudmyla Kozlovska su X
La violazione di Revolut è una conseguenza della militarizzazione della cultura della conformità costruita sulle regole di Financial Action Task Force: raccogli tutto su ogni cliente, poi FIDATI e consegnalo a chiunque scriva da un dominio governativo.
Il caso Revolut dimostra come i dati di cittadini ed entità occidentali siano esposti alla militarizzazione attraverso canali di forze dell'ordine. In questo caso, passaporti, selfie, dichiarazioni e intere storie di transazioni sono svaniti con una sola email.
Per quattro anni ODFoundation ha documentato e testimoniato davanti a istituzioni occidentali su come i dati KYC, le "informazioni di intelligence" e i registri di trasparenza vengano militarizzati da regimi autoritari e dai loro proxy.
Noi lo chiamiamo repressione finanziaria transnazionale.
Oggi, proprio perché la maggior parte dei paesi del mondo sono autoritari e coprono, ospitano e utilizzano gruppi criminali come proxy, non possiamo continuare con il business as usual e fidarci ciecamente, concedendo accesso ai nostri dati nella speranza di un uso legittimo come propone il FATF.
Nel digitale, nulla è più prezioso dei dati di cittadini ed entità.
Le protezioni della privacy per pagamenti e comunicazioni devono rimanere lo standard aureo come rimedi, non essere criminalizzate o stigmatizzate, come promosso da FATF, Europol o INTERPOL.
Per questo l'attuazione della risoluzione OSCE contro la repressione finanziaria transnazionale, adottata all'Aia a luglio 2026, è urgente.
I parlamentari degli Stati partecipanti all'OSCE si sono impegnati per salvaguardie contro la militarizzazione degli strumenti AML/CFT e di cybersecurity. Revolut mostra cosa succede senza di esse.
https://x.com/LyudaKozlovska/status/2098888305139954160
Informa Pirata: informazione e notizie – Telegram
22 days ago
Revolut avvoltoio coi clienti, pollo coi cybercriminalil: l (EDIT: ci siamo sbagliati: Revolut tecnicamente non ha commesso errori) La banca ha ricevuto una richiesta di informazioni sui clienti che sembrava provenire da un'agenzia governativa legittima e l'ha evasa...
Poiché la comunicazione conteneva credenziali di autenticazione del dominio valide, è stata soddisfatta nella ragionevole convinzione che si trattasse di un'autentica richiesta di un'agenzia governativa.
Grazie a questo "errore" sono stati diffusi illecitamente:
- Dati di identità: nome completo, data di nascita, professione
- Dati di contatto: indirizzo postale, indirizzo e-mail e numero di telefono
- Documenti e dati di verifica: una copia del documento di identità (passaporto e/o patente di guida) e un'immagine di verifica facciale (il selfie fornito per la verifica). (Sempbrerebbe che nessun dato di telemetria facciale biometrica sia stato coinvolto o compromesso)
- Dati finanziari: estratti conto (inclusi IBAN, stato del conto, data di apertura, numero di riferimento del portafoglio), registri dei prelievi e cronologia completa delle transazioni (incluso Bitcoin)
https://www.hdblog.it/sicurezza/articoli/n670298/revolut-data-breach-finta-richiesta-governativa/
Informa Pirata: informazione e notizie – Telegram
22 days ago
Scrivere senza rumore: Noblogo e WriteFreely
Tra i nodi della rete Devol c'è un posto pensato solo per scrivere. Si chiama Noblogo, ed è la prova che si può stare nel fediverso anche fuori dal flusso infinito di post e notifiche.
Noblogo: il tuo piano B(log)
Noblogo è un progetto di blogging
devol, smontiamo le BIg Tech, costruiamo il fediverso
22 days ago
How Fyxer built an AI executive assistant people trust
Fyxer uses OpenAI models, fine-tuning, memory, and real user feedback to organize inboxes and draft emails in each user’s voice.
OpenAI News
22 days ago
#GarantePrivacy - Consulta le risposte alle domande più frequenti in tema di Scuola e protezione dei dati personali (versione aggiornata)
La versione aggiornata del vademecum “La scuola a prova di privacy” affronta le tematiche connesse al trattamento dei dati personali nelle istituzioni scolastiche, anche alla luce dei nuovi strumenti di intelligenza artificiale
https://gpdp.it/temi/scuola
Informa Pirata: informazione e notizie – Telegram
22 days ago
Mullenweg è tornato CEO dopo che il consiglio di amministrazione ha cercato di destituirlo
Ricordate di Mullenweg? Quello che ha usato parole molto dure nei confronti di WP Engine? Appena due giorni dopo che il consiglio di amministrazione lo aveva sospeso dalla carica di amministratore delegato, è tornato ufficialmente a guidare Automattic in qualità di... amministratore delegato!
https://www.theverge.com/tech/994087/matt-mullenweg-automattic-ceo-return
Informa Pirata: informazione e notizie – Telegram
22 days ago
13 Best Cozy Horror Games That Mess With Your Mind (in 2026)
Cozy horror games are the strangest genre mashup but somehow it works. Here are 13 cozy psychological horror games that will unsettle you without jump scares.
13 Best Cozy Horror Games That Mess With Your Mind (in 2026) appeared first on Her Cozy Gaming.
Her Cozy Gaming
22 days ago
Chess.com ha subito una fuga dei dati di 7,3 milioni di utenti, ma questo sembra proprio scraping
Un file di 15,5 GB contenente oltre 7,3 milioni di record di utenti di chess.com è apparso questa settimana su due forum dedicati alle fughe di dati, gratuitamente, senza richiesta di riscatto, semplicemente distribuito.
L'analisi tecnica di Ransomnews conferma che i dati sono reali e recenti. Ciò che non è, stando alle prove, è un attacco hacker.
https://ransomnews.com/chess-com-leak-7-million-2026/
Informa Pirata: informazione e notizie – Telegram
22 days ago
Buongiornoooo ☕
Le Faccine Di Francy E Trilly
22 days ago
MAO 24 (Some Answers #アニメMAO)
<p>MAO 24 Review SPOILER Summary/Synopsis Natsuno arrives at an obliterated village, masked as a landslide. She gets attacked by people possessed by ayakashi. However, she is forced to flee. She seeks aide from Kamon, who owes her a favor from the assault on Shiranui’s temple. She explains about a group of traveling performers and the […]</p>
<p>The post <a href="https://anime.astronerdboy.com/2026/09/mao-24.html">MAO 24 (Some Answers #アニメMAO)</a> appeared first on <a href="https://anime.astronerdboy.com">AstroNerdBoy's Anime and Manga Blog</a>.</p>
AstroNerdBoy's Anime and Manga Blog
22 days ago
E se Pangram dicesse che i miei testi sono generati dall’IA?
Non penso capiterà, ma in fin dei conti non è un mio problema.
Notiziole di .mau.
22 days ago